分布式设备远程运维
从总部,连接各地现场的设备服务
在现场装一台接入网关,按需开放工控机、服务器或设备的指定服务。总部工程师用原有工具连接,少跑现场,也不必每次都协调客户的网络。
- 一台网关可以代理同一局域网内其它设备的服务
- 按端口开放:远程桌面、SSH、数据库、Modbus 等 TCP / UDP 服务
- 人员变动时在管理台一处收回权限
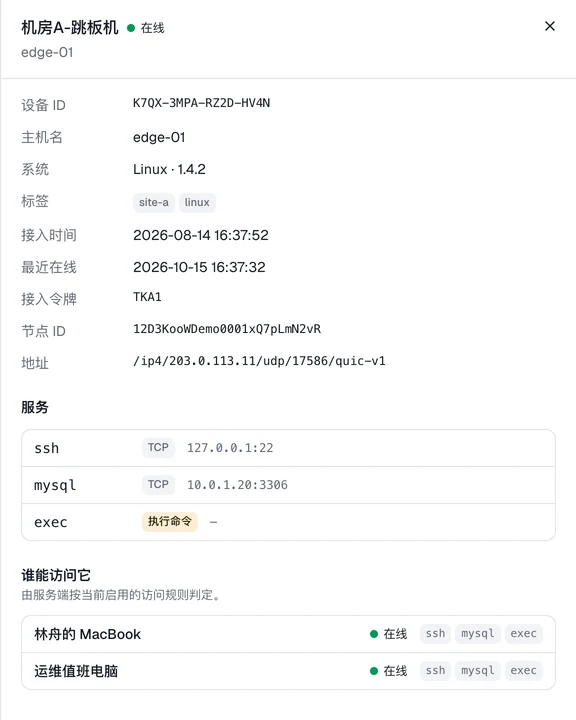
过去要么给每台机器开端口、做映射,要么让人先连 VPN 进入整段内网。WorksLink Access 只把指定的服务,开放给被授权的人和程序。
接入网关与访问客户端都只主动向外连接。被访问的服务不需要公网 IP,也不用在路由器上做端口映射。
只有白名单里的服务、且被访问规则放行的访问客户端才能连上。默认拒绝,不打通整段子网。
SSH、SFTP、数据库客户端、VS Code Remote-SSH、系统自带的远程桌面,用法不变。
在管理台统一配置服务、规则与吊销,随时查看谁正在访问哪台网关的哪个服务。
工作原理
典型场景
分布式设备远程运维
在现场装一台接入网关,按需开放工控机、服务器或设备的指定服务。总部工程师用原有工具连接,少跑现场,也不必每次都协调客户的网络。
研发资源安全访问
开发机、GPU 服务器、数据库都在内网。通过 SSH ProxyCommand 接入后,基于 SSH 的工具照常使用,本机不需要再监听端口。
自动化运维接入
CI/CD Runner 或运维脚本调用 workslink exec,在远端执行命令、实时收回输出,并按远端进程的退出码判断成败,目标机器上不需要开放 SSH。
管理与控制
WorksLink Access 沿用 WorksLink 企业账号与成员权限,不需要另建一套账号体系。
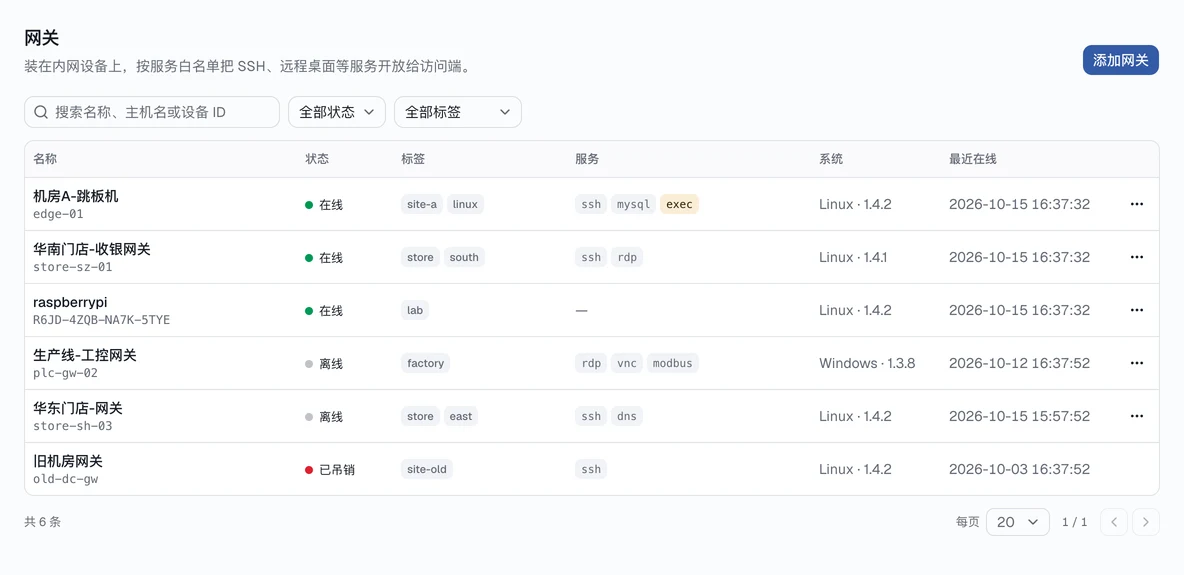
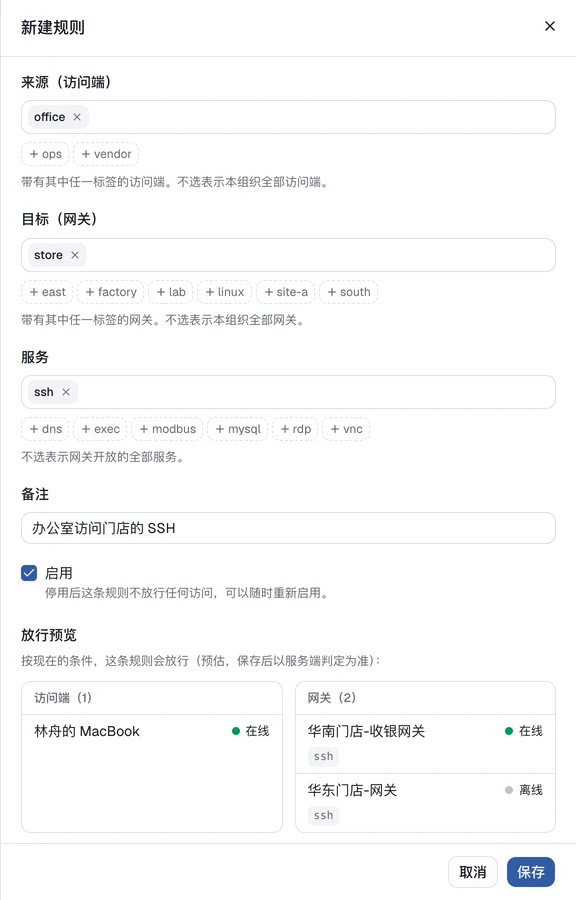
在管理台直接增删网关开放的服务,无需登录现场机器。开放「执行命令」前需要二次确认。
按标签设定「哪些访问客户端 → 哪些网关 → 哪些服务」,编辑时即时显示这条规则会放行谁。
设备丢失或人员离职时一键吊销。新请求立即按新策略判定,在线设备通常数秒内同步,最迟约 2 分钟。
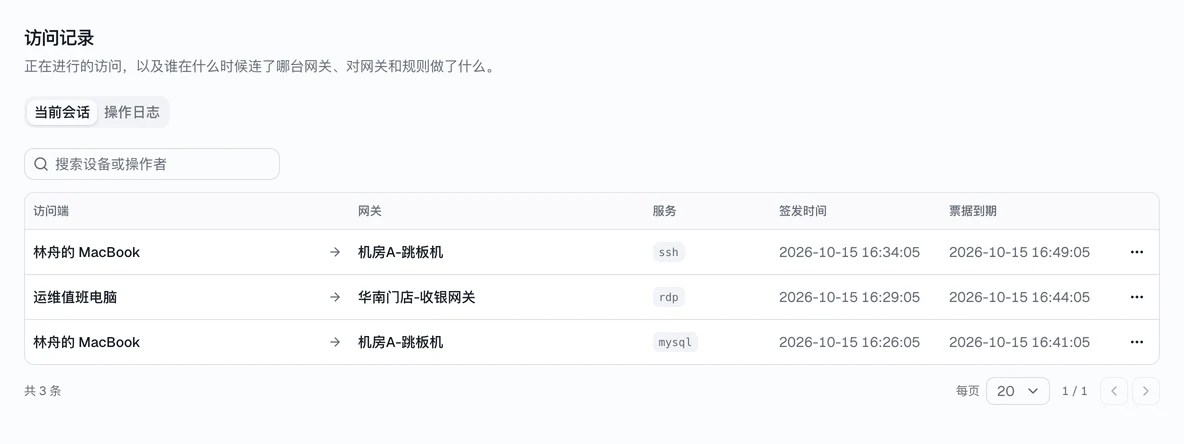
查看正在进行的会话并可一键断开;接入、授权、规则变更等事件集中记录。命令执行明细保存在网关本机。
工具与平台
| Windows | Linux | macOS | |
|---|---|---|---|
| 接入网关 | 10 / 11, Server 2016+ | x86_64, ARM64 | — |
| 访问客户端 | 10 / 11 | x86_64, ARM64 | 12+, Apple Silicon / Intel |
Windows 版接入网关内置离线 OpenSSH Server,安装时自动关闭 22 端口的入站放行;Linux 版为静态编译单文件,无运行时依赖。
需要连接服务器、数据库、内网系统,或让程序执行命令时使用。
两者共用 WorksLink 企业管理台。
需要帮忙?
请选择您需要的帮助类型。